安全无小事,警钟再度敲响!
近日,PHP 官方开发团队与全球网络安全响应中心联合发布了针对 PHP 核心运行时的紧急安全通告,正式披露了两个影响深远的严重高危安全漏洞——CVE-2026-109618 与 CVE-2026-109619。
作为驱动全球近 75% 动态网站(包括海量 WordPress、Laravel、Drupal 及自建业务系统)的后端支柱,本次漏洞波及范围极广,主流的 PHP 8.1、PHP 8.2 以及 PHP 8.3 均在此次安全风险震中。未经身份验证的外部攻击者可通过构造特制的网络请求载荷,诱发底层的内存破坏(Memory Corruption)、缓冲区越界解析漏洞,甚至在特定环境配置下实现无限制的远程代码执行(RCE)或拒绝服务攻击(DoS),使整个生产服务器瞬间沦陷。
作为目前全球中小型企业、站长与 VPS 用户最广泛采用的底层稳定发行版——Debian 12 (代号 Bookworm),其官方默认软件仓库中所捆绑的正是 PHP 8.2 系列。
面对此次突发的高危威胁,运维工程师与站长该如何安全、无损、迅速地将生产环境中的 PHP 升级至最新的 PHP 8.2.35 修复版?升级途中如何防止精心调优的 php.ini 惨遭无情覆盖导致网站白屏?Debian 官方安全源与广受推崇的 Ondřej Surý PPA 源又该如何决选?
本文将为你带来一份详尽、严谨且经过生产验证的 Debian 12 应急修复处置全指南!
一、 核心决策流:Debian 官方源 vs Sury 源如何抉择?
在展开命令行操作之前,运维团队首先需要理清两条核心修复路径的时序与特性。
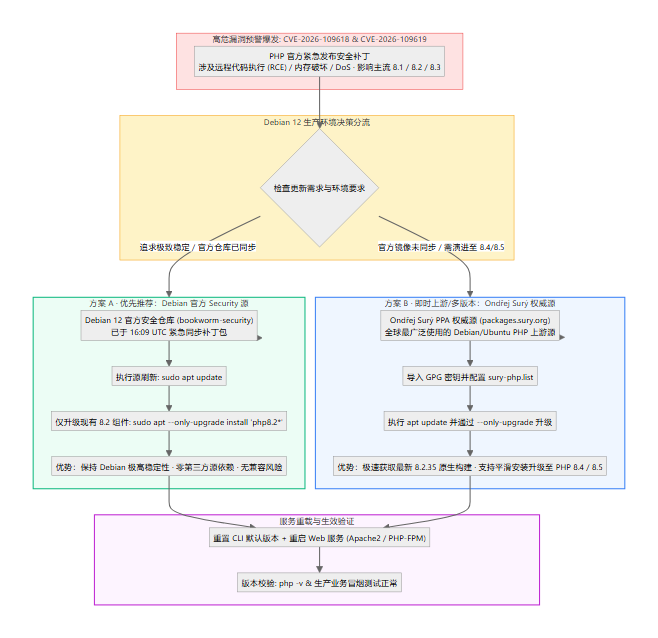
1. 更新时序追踪(Update Timeline)
在漏洞披露之初,各大发行版仓库往往存在短暂的同步缓冲期:
* 早期阶段:Debian 官方仓库尚未完成上游源码的打包构建与镜像同步,导致许多服务器执行 apt update 无法检索到补丁包;
* 关键节点(最新进展):Debian 官方安全团队已于 16:09 UTC 紧急完成了修复包的构建与签署推送,正式同步至 bookworm-security 官方仓库!
2. 双方案特性横向对比
| 决策维度 | 方案 A · Debian 12 官方安全仓库 | 方案 B · Ondřej Surý 权威 PPA 源 |
|---|---|---|
| 软件源地址 | security.debian.org/debian-security |
packages.sury.org/php/ |
| 推荐适用场景 | 生产环境首选(优先推荐) | 官方镜像未同步 / 需平滑升级至 PHP 8.4 或 8.5 |
| 系统稳定性 | 极高(100% 契合 Debian 纯血生态) | 极高(由 Debian/Ubuntu PHP 官方包维护者亲自打理) |
| 依赖与侵入性 | 零外部依赖,绝不额外引入多余版本 | 引入独立源,更新时可能伴随拉取高版本扩展 |
| 版本迭代策略 | 仅做 Backport 安全补丁反向修补,维持小版本号 | 紧跟上游发布,直接推送原生最新构建(如 8.2.35) |
[!IMPORTANT]
官方准则:如果你的服务器只需保障现有业务绝对安全稳定,优先使用 Debian 官方安全仓库(方案 A);如果你的服务器所处区域官方镜像源存在延迟、或者你的生产架构计划在近期顺带升级体验 PHP 8.4 / 8.5,则推荐采用 Ondřej Surý 权威源(方案 B)。
二、 方案 A(首选官方渠道):Debian 12 官方源急速修复
对于绝大多数追求“少折腾、保稳定”的生产环境站长,Debian 官方安全源在 16:09 UTC 之后已经是最平滑的升级手段。
1. 确认已配置官方 security 安全仓库
检查你的 /etc/apt/sources.list 或 Debian 12 最新的 deb822 格式源文件 /etc/apt/sources.list.d/debian.sources,确保包含 bookworm-security 相关的条目:
# 传统 sources.list 格式应包含类似如下行:
deb http://security.debian.org/debian-security bookworm-security main non-free-firmware
deb-src http://security.debian.org/debian-security bookworm-security main non-free-firmware
2. 仅升级 PHP 8.2 组件(避免意外动摇系统)
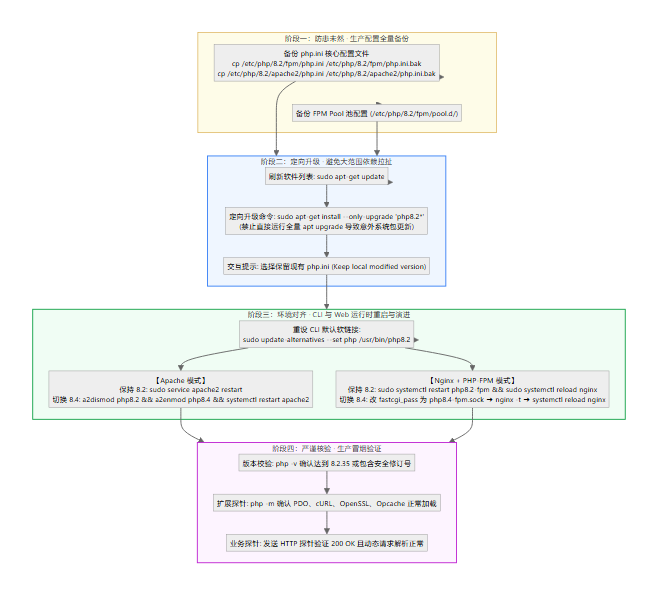
切记不要在生产环境直接盲目执行全局 apt upgrade,而是通过定向升级指令仅拉取 PHP 组件:
# 1. 刷新软件索引
sudo apt update

# 2. 定向安全升级 PHP 8.2 相关包
sudo apt --only-upgrade install "php8.2*"
升级完成后,跳转至本文第四章节执行服务重启与测试验证即可。
三、 方案 B(即时上游/多版本支持):通过 Sury 权威源升级
如果你需要获取最原汁原味的上游构建版本(即官方原版 PHP 8.2.35),或者系统后续需要同时并存多个不同版本的 PHP 环境,采用由著名 Debian 开发者 Ondřej Surý 维护的 packages.sury.org 源是业界事实上的标准做法。
Step 1. 安装前置工具并导入 Sury 官方 GPG 签名密钥
为了保证下载的软件包未被任何中间人篡改,必须先安全导入其公钥指纹:
# 安装基础证书与工具
sudo apt install -y apt-transport-https ca-certificates lsb-release curl

# 下载并导入 Sury PHP 专属 GPG 签名密钥环
sudo curl -sSLo /usr/share/keyrings/deb.sury.org-php.gpg https://packages.sury.org/php/apt.gpg
Step 2. 将 Sury 仓库写入系统源列表
使用系统发行版代号变量(Debian 12 对应 bookworm)精准写入独立的源配置文件:
echo "deb [signed-by=/usr/share/keyrings/deb.sury.org-php.gpg] https://packages.sury.org/php/ $(lsb_release -sc) main" | sudo tee /etc/apt/sources.list.d/sury-php.list
Step 3. 刷新软件仓库缓存
sudo apt-get update
Step 4. 执行定向升级与避免配置文件覆盖(重点避坑!)
在执行升级命令时,请务必注意:
# 执行定向升级
sudo apt-get install --only-upgrade php8.2*
[!WARNING]
生死攸关的交互弹窗:保持现有 php.ini!
在安装过程中,APT 包管理器检测到底层有新版本配置文件时,终端通常会弹出一个交互询问界面:
Configuration file '/etc/php/8.2/fpm/php.ini' ==> File on system created by you or by a script.
此时请务必按下回车选择默认项(N 或 O:keep your currently-installed version),坚决不要选择安装全新的包维护者版本(Y),否则你过往辛苦配置的内存上限、上传大小、时区与慢日志将被瞬间清空重置!
四、 重设环境、重启 Web 服务与平滑演进
升级完成后,新的二进制文件与扩展动态链接库已经就位,但当前常驻在内存中的 Web 进程依然在运行着旧版本的漏洞代码。必须严格执行以下重置与重启操作:
1. 重新校准 CLI 终端默认 PHP 解释器
有时候系统安装了多版本后,全局 php 命令可能会指向异常路径,通过 update-alternatives 将其显式锁定回 PHP 8.2:
sudo update-alternatives --set php /usr/bin/php8.2
2. 重启 Web 运行时(根据你的实际架构选择)
场景 1:如果你的服务器使用的是 Apache2 模块模式(mod_php)
只需直接重启 Apache2 主守护进程(此时站点依然保持在 PHP 8.2 模式下运行):
sudo service apache2 restart
# 或使用现代 systemctl 命令:
sudo systemctl restart apache2
场景 2:如果你的服务器使用的是 Nginx + PHP-FPM(现代主流架构)
在当今 Linux VPS 与云服务器生产环境中,超过 85% 的生产站点均采用 Nginx 反向代理 + PHP-FPM 独立进程池 架构。针对 Nginx 环境,升级后的生效与自检流程更为精细:
- 测试 PHP 8.2 FPM 配置文件完整性:
bash

   # 测试语法是否正确,确保没有弃用指令或语法错误

sudo php-fpm8.2 -t - 重启 PHP 8.2 FPM 守护进程并确认状态:
bash

   sudo systemctl restart php8.2-fpm

sudo systemctl status php8.2-fpm --no-pager - 验证 Unix Domain Socket 套接字文件正常生成:
bash

   # 确认套接字文件存在且权限属于 www-data:www-data

ls -la /run/php/php8.2-fpm.sock - 平滑重新加载 Nginx(Zero Downtime 零断流):
bash

   # 先检测 Nginx 语法,再执行热重载,避免打断现有在线连接

   sudo nginx -t && sudo systemctl reload nginx
3. 高阶演进:如何平滑升级/切换至 PHP 8.4?
通过 Sury 源完成更新后,系统软件库已具备直接安装更前沿的 PHP 8.4 的能力。如果你计划将生产业务升级至具备更高性能与现代语法特性的 PHP 8.4,针对 Apache 与 Nginx 分别有不同的标准生产切换规范:
3.1 Apache2 环境:基于模块的切换(a2dismod / a2enmod)
Apache 在模块模式下通过模块热插拔指令切换:
# 1. 安装 PHP 8.4 核心组件、常用扩展与 Apache 模块
sudo apt install -y php8.4 php8.4-cli php8.4-common php8.4-fpm libapache2-mod-php8.4 php8.4-mysql php8.4-curl php8.4-gd php8.4-mbstring php8.4-xml php8.4-zip php8.4-opcache

# 2. 关键前置动作:先对齐迁移 8.4 的 php.ini 配置!
# (建议仔细比对 /etc/php/8.2/apache2/php.ini 与 /etc/php/8.4/apache2/php.ini 的参数)

# 3. 禁用 Apache 当前的 PHP 8.2 模块
sudo a2dismod php8.2

# 4. 启用全新的 PHP 8.4 模块
sudo a2enmod php8.4

# 5. 重启 Apache 服务使切换正式生效
sudo systemctl restart apache2
3.2 Nginx 环境:基于 FastCGI 套接字的平滑切换(推荐)
Nginx 与 PHP-FPM 之间通过 FastCGI 协议解耦,因此升级切换更为优雅、安全,甚至支持多版本共存与灰度切换:
# 1. 安装 PHP 8.4-FPM 及其完整扩展生态
sudo apt install -y php8.4-fpm php8.4-cli php8.4-common php8.4-mysql php8.4-curl php8.4-gd php8.4-mbstring php8.4-xml php8.4-zip php8.4-opcache

# 2. 迁移与核验 8.4 FPM 配置文件
# (检查 /etc/php/8.4/fpm/php.ini 与 /etc/php/8.4/fpm/pool.d/www.conf)
sudo php-fpm8.4 -t

# 3. 启动并启用 PHP 8.4-FPM 服务
sudo systemctl start php8.4-fpm
sudo systemctl enable php8.4-fpm

# 4. 修改 Nginx 虚拟主机配置文件 (Server Block)
# 打开你的站点配置,例如 /etc/nginx/sites-available/your-site.conf
在 Nginx 配置文件中找到处理 PHP 的 location 区块,将原有的 php8.2-fpm.sock 调整为 php8.4-fpm.sock:
server {
    listen 80;
    server_name example.com;
    root /var/www/html;
    index index.php index.html;

    location / {
        try_files $uri $uri/ /index.php?$args;
    }

    location ~ \.php$ {
        include snippets/fastcgi-php.conf;

        # 将原有的 8.2 套接字注释掉:
        # fastcgi_pass unix:/run/php/php8.2-fpm.sock;

        # 切换指向全新的 PHP 8.4 FPM 套接字:
        fastcgi_pass unix:/run/php/php8.4-fpm.sock;

        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        include fastcgi_params;
    }
}
# 5. 校验 Nginx 配置并平滑热重载(业务连接零中断)
sudo nginx -t
sudo systemctl reload nginx
[!TIP]
多版本共存的杀手级优势:
采用 Nginx + PHP-FPM 架构,你可以让 PHP 8.2 与 PHP 8.4 同时并存运行!对于服务器上的老旧 Legacy 业务站点,配置文件继续保留fastcgi_pass unix:/run/php/php8.2-fpm.sock;;而对全新开发或已兼容 8.4 的站点单独配置为php8.4-fpm.sock,实现完全隔离的灰度演进!
若未来确认所有站点均已全量迁移至 8.4,再安全停用旧版本释放内存:
sudo systemctl stop php8.2-fpm && sudo systemctl disable php8.2-fpm。
五、 生产环境全景防暴击自检与回退手册
在生产服务器上操作系统级运行时,切忌“敲完命令拍拍屁股走人”。完成上述更新后,请按序执行以下三步严密核验:
1. 检查命令行版本与补丁标识
在终端执行:
php -v
- 如果采用 Sury 源:版本号应清晰显示为
PHP 8.2.35(或更高构建版本); - 如果采用 Debian 官方 Security 源:输出将包含类似
PHP 8.2.x-1+deb12u...的 Debian 安全补丁发布标识,表明已集成修复代码。
2. 检查核心扩展加载完整性
许多站长在升级后遭遇“数据库连接错误(Error establishing a database connection)”或“图片生成失败”,往往是因为某些动态扩展在升级时未正确重载。运行以下命令快速排查:
php -m | grep -E "pdo|mysqli|curl|gd|mbstring|opcache"
确保上述高频核心模块全部赫然在列。
3. 执行端到端业务冒烟测试
最后,通过本地终端或外部网络向你的 VPS 发送一次 HTTP 探测:
curl -I https://your-domain.com/
确认返回正常的 HTTP/1.1 200 OK 或 HTTP/2 200,并登录 WordPress 或业务后台随意发布一篇文章或执行一次数据库读写,确保没有任何 500 Internal Server Error 异常。
结语:防患于未然,筑牢服务器安全底座
开源软件的魅力在于其全球数以万计顶尖安全研究员与社区开发者的协同防守,但漏洞与攻击的博弈也往往在分秒之间。
本次 PHP 高危漏洞再次提醒我们:
* 善用 --only-upgrade:坚决杜绝在未做全量快照前对生产服务器执行大水漫灌式的全局更新;
* 配置文件多留心:对 /etc/php/ 与 /etc/nginx/ 核心配置目录养成定期备份的好习惯;
* 监控官方时序:在面对突发零日漏洞时,既要有借助上游权威第三方源(如 Sury)紧急止血的动手能力,也要懂得在官方完成适配后回归稳定仓库的平衡智慧。
如果你的 Debian 12 云服务器尚未修补该漏洞,请抓紧参照本文方案排查处置,让你的生产业务始终稳健前行!
版权声明:本文由 大七先生 原创发布于 DongVPS。
采用 CC BY-NC-SA 4.0 许可协议,商业转载请联系作者,非商业转载请注明原文链接。